Information Security Compliance là quá trình doanh nghiệp đáp ứng các yêu cầu về bảo mật thông tin theo quy định pháp lý, tiêu chuẩn hoặc khung quản trị được công nhận. Tuy nhiên, compliance không nên được hiểu đơn thuần là việc đạt chứng chỉ hay vượt qua một kỳ audit.
Theo các phân tích chuyên sâu, bản chất của information security compliance là xây dựng hệ thống kiểm soát rủi ro có cấu trúc, giúp doanh nghiệp bảo vệ dữ liệu, duy trì tính liên tục trong vận hành và tạo dựng niềm tin với khách hàng, đối tác.
Compliance và security thường bị đánh đồng, nhưng thực tế đây là hai khái niệm khác nhau. Một doanh nghiệp có thể đạt compliance nhưng vẫn tồn tại lỗ hổng bảo mật nếu các kiểm soát chỉ mang tính hình thức.
Tuy vậy, compliance đóng vai trò:
- Chuẩn hóa cách tiếp cận bảo mật
- Tạo nền tảng cho các biện pháp an ninh thông tin
- Giúp quản trị bảo mật theo hệ thống và có kiểm soát
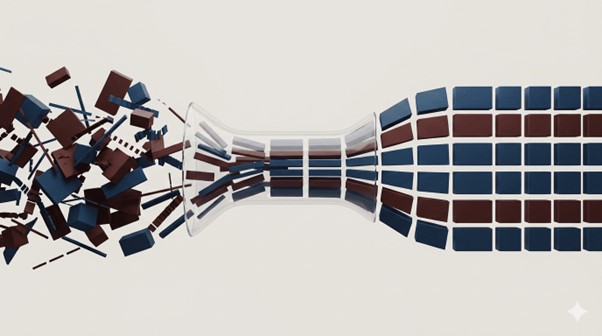
Có thể hiểu, compliance tạo ra “mức chuẩn tối thiểu”, còn security là năng lực cần được nâng cao liên tục trên nền tảng đó.
I. Các nhóm framework và tiêu chuẩn compliance phổ biến
1. Regulation – Quy định pháp lý
Regulation là các yêu cầu mang tính bắt buộc theo luật, phụ thuộc vào thị trường và ngành nghề. Doanh nghiệp không tuân thủ regulation có thể đối mặt với rủi ro pháp lý và uy tín.
2. Framework – Khung quản trị bảo mật
Framework cung cấp cấu trúc để doanh nghiệp:
- Nhận diện và đánh giá rủi ro
- Thiết kế kiểm soát bảo mật
- Đánh giá mức độ tuân thủ một cách hệ thống
Framework không phải checklist cứng nhắc mà cần được điều chỉnh theo bối cảnh vận hành.
3. Standard – Tiêu chuẩn triển khai
Standards giúp doanh nghiệp chuẩn hóa quy trình, chứng minh năng lực bảo mật với đối tác và hỗ trợ mở rộng thị trường. Tuy nhiên, tiêu chuẩn chỉ phát huy giá trị khi được áp dụng thực chất trong vận hành hàng ngày.
II. Vì sao nhiều doanh nghiệp thất bại khi triển khai compliance?
Một số nguyên nhân phổ biến:
- Tiếp cận compliance theo hướng đối phó audit
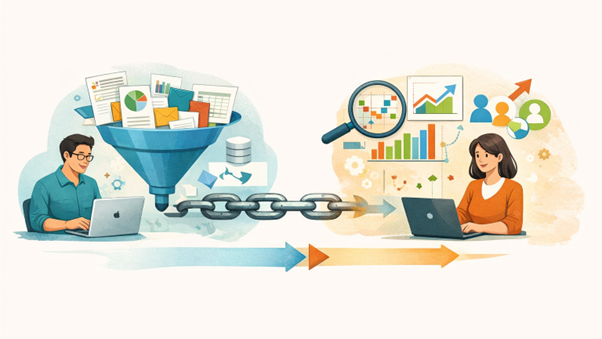
- Triển khai rời rạc, thiếu liên kết giữa con người – quy trình – công nghệ
- Xem compliance là trách nhiệm riêng của bộ phận IT
Cách tiếp cận này khiến compliance trở thành gánh nặng thay vì công cụ quản trị rủi ro.
III. Risk-based Compliance và Continuous Compliance
Thay vì cố gắng kiểm soát mọi thứ, doanh nghiệp cần áp dụng risk-based compliance:
- Xác định rủi ro trọng yếu
- Ưu tiên nguồn lực phù hợp
- Đánh giá và cải tiến liên tục
Compliance vì thế trở thành một quá trình liên tục, song hành cùng sự phát triển của tổ chức.
IV. Lựa chọn framework phù hợp cho doanh nghiệp Việt Nam
Không có framework “chuẩn cho tất cả”. Doanh nghiệp Việt Nam cần cân nhắc:
- Thị trường mục tiêu
- Ngành nghề kinh doanh
- Mức độ trưởng thành về bảo mật
Lựa chọn đúng giúp tối ưu chi phí và tăng hiệu quả tuân thủ.
V. Compliance như một năng lực vận hành
Khi được triển khai đúng, information security compliance trở thành:
- Một phần của hệ thống quản trị
- Công cụ hỗ trợ ra quyết định dựa trên rủi ro
- Yếu tố xây dựng niềm tin dài hạn
VI. Digityze Asia – Đồng hành xây dựng compliance bền vững
Tại Digityze Asia, chúng tôi tiếp cận information security compliance như một hệ thống vận hành sống, kết hợp giữa công nghệ, quy trình và tư duy tổ chức. Mục tiêu không chỉ là đạt audit, mà là xây dựng nền tảng bảo mật bền vững cho tăng trưởng dài hạn.